Безопасность iGaming-платформы складывается из защиты программного кода, инфраструктуры, аккаунтов, финансового учета и действий сотрудников. Ошибка в любом из этих контуров может затронуть остальные: захваченная учетная запись открывает доступ к выплатам, уязвимый API раскрывает данные игроков, а избыточные права в административной панели позволяют менять настройки без контроля. Поэтому защиту проектируют вместе с архитектурой продукта и поддерживают на протяжении всей его эксплуатации.
В Casino Game рассматриваем безопасность как набор проверяемых требований к каждому критическому процессу. Определяем, кто может выполнить действие, какие условия проверяет сервер, как сохраняется результат и по каким сигналам команда обнаружит отклонение. Состав работ зависит от устройства платформы, интеграций и модели обслуживания. Ниже — основные направления защиты онлайн-казино и практические решения, которые помогают сохранять доступность сервисов, конфиденциальность данных и корректность движения средств.
Модель угроз для iGaming
Работа начинается с карты активов и потоков данных. В нее входят профили игроков, документы верификации, балансы, игровые транзакции, платежные реквизиты, ключи провайдеров, резервные копии и административные функции. Для каждого актива определяем владельца, место хранения, круг потребителей и последствия нарушения конфиденциальности, целостности или доступности. Такой разбор помогает выбирать меры защиты по реальному риску для бизнеса и пользователей.
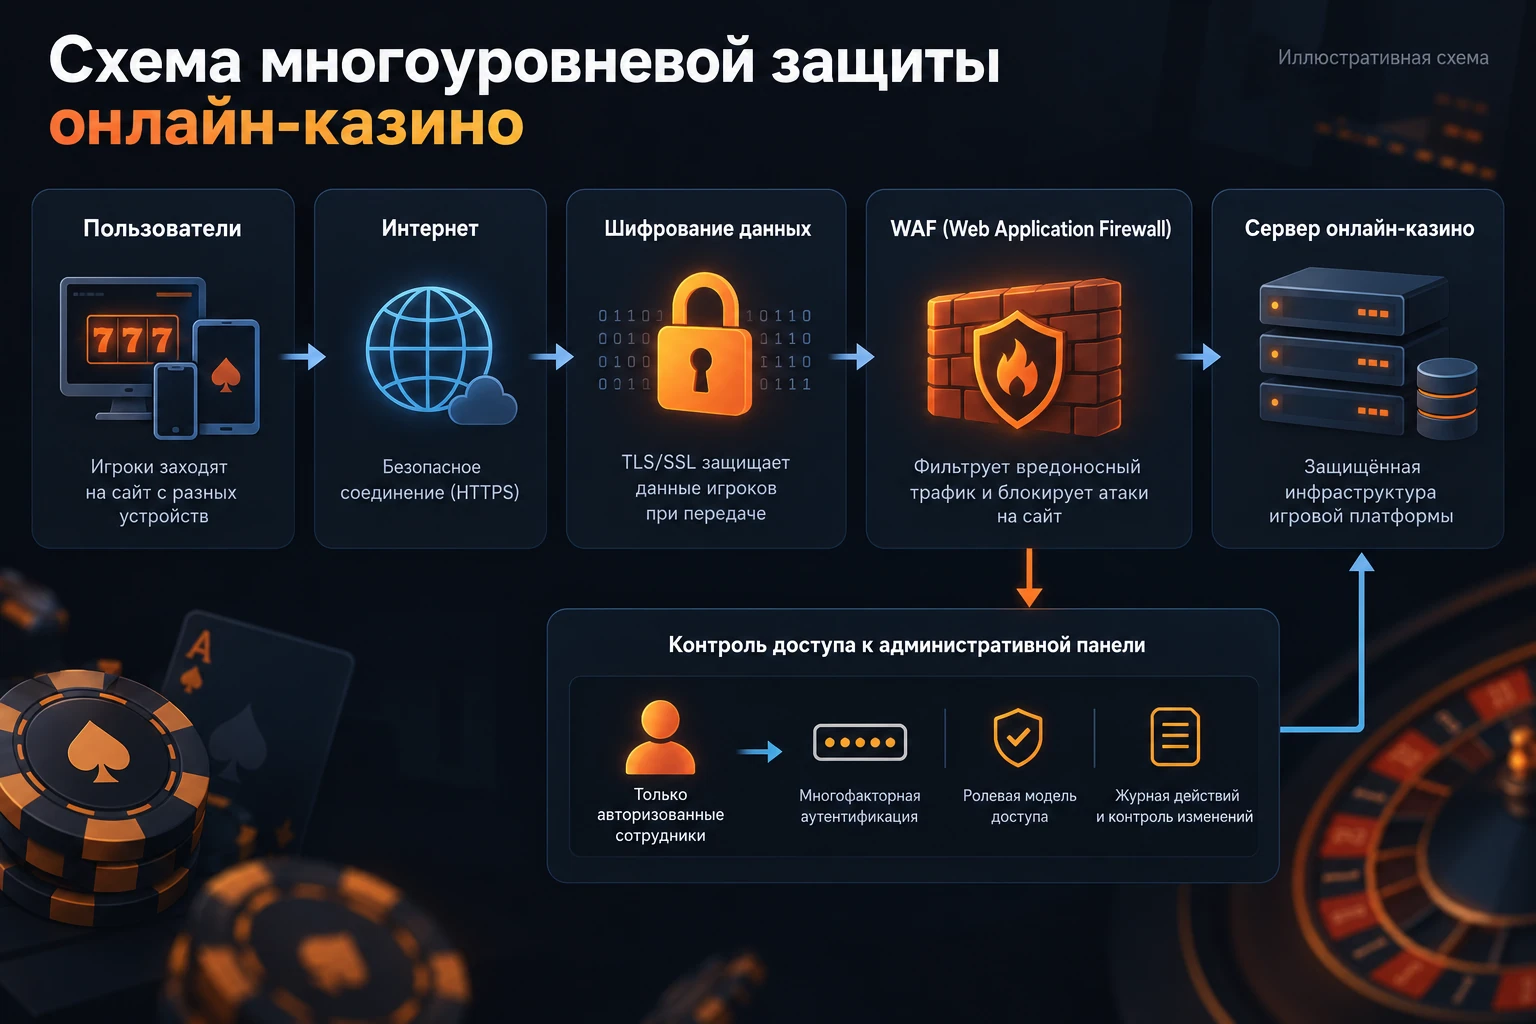
Затем обозначаем границы доверия: браузер игрока, публичный API, внутренние сервисы, финансовый контур, Back Office и системы партнеров. Данные из внешнего запроса не становятся доверенными только потому, что запрос пришел от известного адреса. Между контурами нужны проверка личности сервиса, ограничение разрешенных операций и контроль передаваемых параметров. Отдельно рассматриваем ошибки сотрудников и компрометацию подрядчика.
От сценария атаки к требованиям
Для каждого значимого сценария описываем путь возникновения ущерба и точки, в которых его можно остановить. Например, смена реквизитов после входа с нового устройства затрагивает аутентификацию, управление сессиями и согласование выплаты. Повторное уведомление о выигрыше затрагивает обработчик провайдера и финансовый журнал. Один контроль редко закрывает весь сценарий: нужны несколько независимых проверок и наблюдаемость результата.
- Оцениваем вероятность, потенциальный ущерб и существующие ограничения для каждой угрозы.
- Фиксируем ответственного, требуемый контроль и способ проверки его работоспособности.
- Отдельно документируем принятые риски, срок пересмотра и временные компенсирующие меры.
- Обновляем модель после подключения провайдера, изменения кошелька или появления нового канала доступа.
Результатом становится согласованный план защиты с приоритетами. Он позволяет объяснить, почему конкретная мера нужна платформе, какие сценарии она закрывает и что остается за пределами ее возможностей.
Защита аккаунтов игроков
Аккаунт объединяет персональные данные, историю игры, настройки безопасности и доступ к деньгам. Защищать необходимо весь его жизненный цикл: регистрацию, вход, восстановление, изменение контактов и завершение сессий. Эти процессы связываем с Player Account Management (PAM), чтобы состояние учетной записи и ограничения одинаково учитывались во всех сервисах платформы.
Вход и подтверждение важных действий
Предусматриваем многофакторную аутентификацию и дополнительное подтверждение чувствительных операций. В зависимости от возможностей продукта используются приложения аутентификации или passkeys. Смена способа подтверждения требует отдельной проверки: иначе восстановление доступа может стать более простым путем захвата аккаунта. Игрок получает уведомления о значимых изменениях и понятный способ сообщить о неизвестной активности.
Ограничиваем частоту попыток входа и восстановления с учетом нескольких признаков, а не только IP. Это снижает возможность массового перебора и не позволяет легко заблокировать чужой аккаунт серией запросов. Пароли храним как стойкие адаптивные хеши с индивидуальной солью, а не в обратимо зашифрованном виде. Ошибки входа не должны раскрывать наличие конкретного пользователя в базе.
Управление сессиями и восстановлением
Сессии имеют ограниченный срок жизни и могут быть отозваны на сервере. После подтвержденного захвата аккаунта требуется завершение подозрительных сеансов, а не только смена пароля. Ссылки восстановления делаем одноразовыми и краткоживущими; смена почты или телефона не должна автоматически отключать ранее установленные меры защиты. Служба поддержки действует по документированному процессу и не запрашивает пароль игрока.
Проверяем защиту на практических сценариях: повторное использование ссылки, попытка продолжить отозванную сессию, изменение контакта без подтверждения и доступ к чужому профилю. Базовые принципы входа и повторной аутентификации описаны в рекомендациях OWASP по аутентификации.
Безопасность API
Через API проходят запросы кабинета игрока, мобильных клиентов, партнеров и внутренних сервисов. Для каждого метода определяем допустимого вызывающего, доступные объекты и разрешенные изменения. Проверка токена подтверждает контекст обращения, но не заменяет проверку права на конкретный аккаунт, документ или транзакцию. Подмена идентификатора в запросе не должна открывать доступ к данным другого игрока или другого бренда.
Проверки на уровне каждой операции
Сервер принимает только предусмотренные поля и проверяет их тип, длину, диапазон и взаимосвязи. Клиент не может передать себе роль администратора, изменить владельца платежа или задать итоговый баланс через дополнительный параметр. Для массовых выборок ограничиваем объем ответа, глубину запросов и стоимость вычислений. Ошибки возвращаем без трассировок, внутренних адресов и секретных значений.
Токены ограничиваем по назначению, сроку действия и полномочиям. При использовании JWT проверяем подпись, ожидаемого издателя и получателя, время действия и разрешенный алгоритм. Для межсервисных вызовов предусматриваем отдельные идентичности сервисов и при необходимости взаимную аутентификацию TLS. Политики доступа должны сохраняться даже при обращении к сервису в обход публичного шлюза.
Защита публичной поверхности
Применяем HTTPS, ограничения частоты, контроль размера запросов и явную политику CORS. При аутентификации через cookie защищаем изменяющие состояние операции от CSRF. Внешние URL, которые сервис загружает по запросу пользователя, проверяем с учетом риска обращения к внутренним ресурсам. Ведем реестр версий API и закрываем неиспользуемые методы, включая тестовые и диагностические точки доступа.
При приемке проверяем запрещенные действия и некорректные запросы, а не только успешные ответы. Технический ориентир для этого контура — OWASP REST Security Cheat Sheet; конкретный набор проверок формируется по архитектуре проекта.
RBAC и доступ сотрудников
RBAC — управление доступом на основе ролей. Вместо универсального администратора создаем роли поддержки, финансового специалиста, риск-аналитика, контент-менеджера и технического оператора. Каждая получает минимальный набор полномочий для своей работы. Чтение данных, выгрузка, изменение настроек и подтверждение денежных операций рассматриваются как отдельные разрешения, поскольку последствия этих действий различаются.
Роль дополняется областью действия: брендом, подразделением, рынком или назначенной очередью обращений. Сотрудник поддержки одного проекта не должен видеть игроков другого только из-за одинакового названия роли. Проверка выполняется сервером при каждом обращении. Скрытая кнопка в интерфейсе помогает удобству работы, но не является границей доступа и не защищает от прямого API-запроса.
Разделение обязанностей
Для критических изменений предусматриваем независимое согласование. Инициатор корректировки баланса не подтверждает собственную заявку, а сотрудник, меняющий платежный маршрут, не может незаметно расширить свои права. Правила двойного контроля действуют и для пакетных операций. В журнале сохраняются инициатор, согласующий, основание и параметры, чтобы последующий разбор не зависел от переписки команды.
Доступ выдается персонально, пересматривается при смене обязанностей и оперативно отзывается при увольнении. Временное повышение привилегий имеет срок, обоснование и уведомление ответственного. Аварийная учетная запись хранится отдельно, ее использование регистрируется и разбирается после завершения работ. Регулярная ревизия выявляет неиспользуемые аккаунты, накопленные разрешения и доступ подрядчиков, чьи работы уже завершены.
Матрица ролей становится частью приемки: для каждой функции проверяются разрешенный и запрещенный пользователи. Это помогает обнаружить ошибки до того, как новые возможности административной панели попадут в рабочую среду.
Безопасность финансовых операций
Главное требование к финансовому контуру — каждое изменение средств должно иметь подтвержденное основание и воспроизводимую историю. Доступный баланс, резерв на выплату, бонусные средства и проводки учитываются согласованно. Сумма и валюта определяются проверенной серверной операцией. Нельзя доверять значению баланса из браузера или считать страницу успешной оплаты доказательством поступления денег.
Целостность учета
Для ставок, выигрышей, депозитов и выплат используем уникальные идентификаторы и идемпотентную обработку. Повтор того же события не создает повторного финансового эффекта. Резервирование и списание выполняются атомарно с проверкой допустимого состояния, чтобы параллельные запросы не расходовали одни средства дважды. Денежные величины рассчитываются в согласованной точности без ошибок двоичной арифметики с плавающей точкой.
Исправление учета оформляем компенсирующей проводкой со ссылкой на исходную операцию. Историю нельзя незаметно переписать ручным редактированием баланса. Для корректировок задаем основания, лимиты и независимое подтверждение. Учитываем также восстановление из резервной копии: повторная загрузка событий после сбоя не должна приводить к повторному начислению выигрыша или отправке выплаты.
Контроль движения средств
Сверяем внутренние заявки, финансовый журнал и отчеты внешних систем. Расхождения направляем в очередь разбора с ответственным и сроком проверки. Неопределенный результат платежа сохраняем как отдельное состояние: тайм-аут не доказывает, что деньги не были отправлены. До повторной операции уточняем статус и проверяем существующие проводки.
На тестировании воспроизводим одновременные выплаты, повторные уведомления, отмены после подтверждения и потерю соединения между этапами. Проверяем не только ответ API, но и итоговые остатки, резервы и историю учета. Это позволяет обнаружить ошибки бизнес-логики, которые обычное сканирование уязвимостей может не показать.
Защита от мошенничества (Anti-Fraud)
Anti-Fraud выявляет злоупотребления в пользовательских и финансовых сценариях: захват аккаунтов, связанные регистрации, неправомерное использование бонусов и подозрительные попытки вывода. Этот контур использует события платформы и помогает принять решение о дополнительной проверке. При этом он дополняет аутентификацию, безопасный код и финансовый учет: даже точная риск-модель не исправляет отсутствие проверки прав в API.
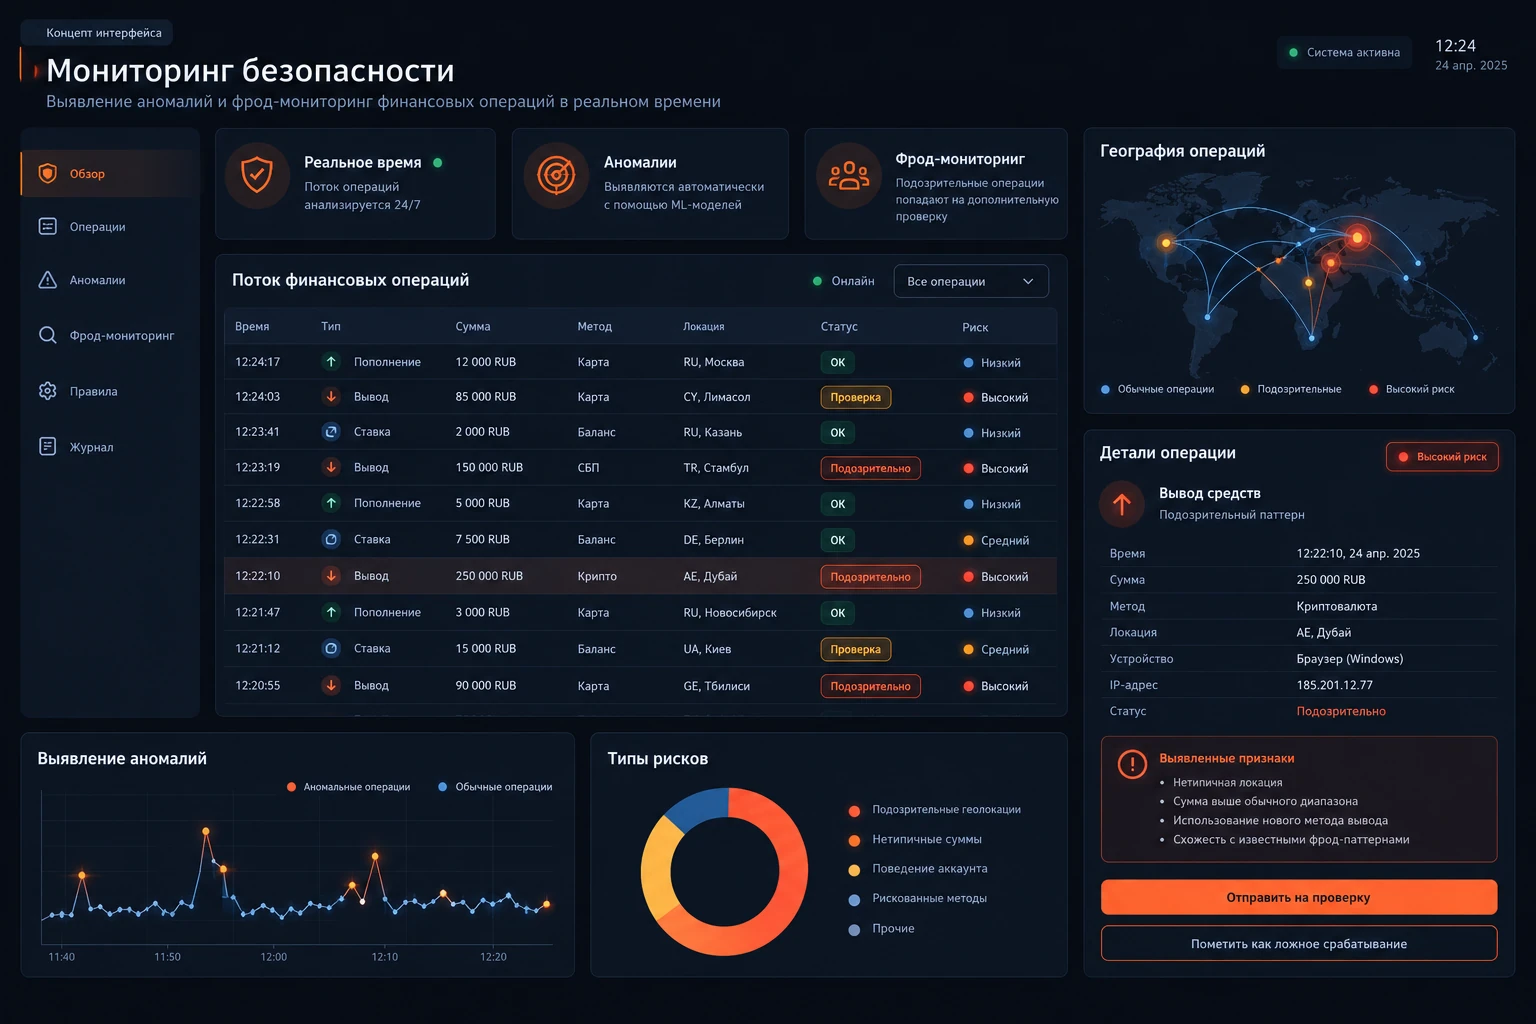
Для оценки риска рассматриваем сочетания признаков: последовательность действий, изменения устройства, скорость операций, связи аккаунтов и отклонения от привычного поведения. Один общий IP не доказывает мошенничество, поскольку им могут пользоваться разные люди. Правила должны учитывать контекст и качество данных, а решения — сопровождаться понятным основанием для команды, которая разбирает спорный случай.
Управляемые решения и обратная связь
Задаем несколько реакций по уровню риска: наблюдение, дополнительное подтверждение, ручной разбор или временное ограничение конкретного действия. Изменение правила проходит проверку на исторических данных и контролируемое включение. Оцениваем долю ложных срабатываний, нагрузку на аналитиков и влияние на добросовестных игроков. Автоматическая блокировка без возможности разбора создает собственные операционные риски.
Доступ к риск-профилям и изменение правил ограничиваем ролями. Сохраняем версию правила, использованные признаки и итог рассмотрения. Эти данные позволяют объяснить решение, скорректировать пороги и отличить изменение поведения пользователей от ошибки источника событий. Срок хранения и состав сигналов определяются задачей защиты и согласованной политикой обработки данных.
Защита от ботов
Автоматизированный трафик создает нагрузку на регистрацию, вход, восстановление пароля, бонусные механики и каталог игр. Часть запросов выглядит технически корректно, поэтому одной проверки формата недостаточно. Защита учитывает частоту, последовательность действий, стоимость операции и совокупность сигналов клиента. Цель — ограничивать вредную автоматизацию, сохраняя доступность платформы для обычного игрока.
Лимиты задаем отдельно для разных функций. Просмотр открытого каталога и отправка одноразового кода имеют разную стоимость и последствия. Комбинируем ограничения по аккаунту, сессии, устройству и сетевым признакам, чтобы смена адреса не отменяла весь контроль. Для дорогих внешних вызовов устанавливаем бюджеты: бот не должен бесконтрольно расходовать ресурсы сервиса сообщений или верификации.
Проверки без лишних препятствий
Дополнительные испытания, включая CAPTCHA, включаем по риску и оцениваем их влияние на доступность интерфейса. Они являются одним из сигналов и не заменяют серверные лимиты. Предусматриваем сценарии для пользователей со вспомогательными технологиями и нестабильной связью. Служебные интеграции аутентифицируем отдельно: постоянное исключение целого диапазона адресов может открыть слишком широкий доступ.
После внедрения измеряем успешность легитимных входов, частоту отказов, стоимость обработки и количество повторных попыток. Проверяем, не переносят ли правила нагрузку на соседний метод API. Пороговые значения корректируем по наблюдениям и сезонности трафика; изменение конфигурации документируем, чтобы можно было быстро найти причину неожиданного роста блокировок.
Защита от DDoS-атак
DDoS-защита направлена на сохранение доступности при массовых запросах и перегрузке сетевых каналов. Для объемных атак требуется фильтрация до инфраструктуры приложения: защита провайдера связи, специализированный сервис очистки трафика или подходящая пограничная сеть. WAF помогает отфильтровывать прикладные запросы, но сам по себе не устраняет переполнение внешнего канала.
Исходные серверы закрываем от прямого публичного обращения там, где это позволяет архитектура. Входящий трафик принимаем через доверенные точки, отдельно защищаем административный доступ, DNS и необходимые партнерские соединения. Проверяем, не раскрывают ли старые записи и дополнительные сервисы обходной путь к origin. Кэширование используем только для подходящих публичных данных, исключая персональные ответы и финансовые операции.
Работа платформы при перегрузке
Изолируем ресурсы критических функций: нагрузка на каталог не должна исчерпывать все соединения финансового сервиса. Ограничиваем очереди, время выполнения и число одновременных запросов. Для внешних зависимостей задаем тайм-ауты и контролируемые повторные попытки, чтобы сбой партнера не запустил лавину обращений. Масштабирование сопровождаем бюджетными ограничениями и наблюдением за стоимостью.
Заранее согласуем режим деградации: какие функции можно временно ограничить, как показать игроку статус и как сохранить уже принятые операции. Проверяем план нагрузочными испытаниями в разрешенном контуре и учениями с командой эксплуатации. Измеряем время обнаружения и восстановления, а также корректность последующей обработки очередей. Обещать абсолютную устойчивость к любому объему атаки без учета возможностей инфраструктуры нельзя.
Безопасность Back Office
Back Office объединяет функции, способные существенно повлиять на платформу: поиск игроков, просмотр документов, согласование выплат, управление бонусами и интеграциями. Поэтому административная панель казино требует отдельного контура доступа. Используем персональные учетные записи, многофакторную аутентификацию и ограничения для привилегированных сессий. Сетевой доступ через VPN или контролируемый шлюз дополняет проверку прав внутри приложения.
Рабочие экраны показывают только необходимые данные. Документы и реквизиты маскируем, а их раскрытие или экспорт связываем с разрешением и журналом действий. Выгрузка тысяч профилей требует иного контроля, чем просмотр одного обращения. Для скачиваемых файлов задаем ограниченный срок доступа и проверяем права при выдаче, чтобы ссылка не превращалась в постоянный публичный адрес.
Безопасные административные сценарии
Перед массовым изменением интерфейс показывает область воздействия, количество записей и последствия. Критические действия требуют явного подтверждения, а при необходимости — согласования другим сотрудником. Повторное нажатие не должно повторять финансовую корректировку. Вводимые комментарии, имена и другие пользовательские поля безопасно отображаем, чтобы сохраненный вредоносный контент не исполнился в браузере оператора.
Служебный режим просмотра от имени игрока делаем ограниченным, заметным и полностью журналируемым. Он не должен предоставлять пароль пользователя или незаметно разрешать вывод денег. После изменения роли или увольнения сотрудника отзываем активные сессии и проверяем связанные интеграционные доступы. Отдельно контролируем рабочие устройства: компрометация браузера администратора может обойти часть прикладных ограничений.
Шифрование и управление секретами
Шифрование защищает данные при передаче и хранении, но работает вместе с контролем доступа. HTTPS закрывает канал между клиентом и сервером; защищенные соединения также нужны между сервисами и внешними интеграциями. Для баз, файлов с документами и резервных копий предусматриваем шифрование хранения. При этом пользователь с законным доступом к расшифрованным данным по-прежнему должен быть ограничен своей ролью.
Ключи API, пароли технических аккаунтов и сертификаты храним в специализированном хранилище секретов. Они не должны попадать в клиентский JavaScript, репозиторий, образ приложения или переписку. Для сред разработки, тестирования и эксплуатации используем разные значения. Каждый сервис получает только нужные ему секреты, желательно через краткоживущие учетные данные и собственную идентичность.
Ротация и восстановление
Для ключа определяем владельца, назначение, срок действия и процедуру замены. Ротацию проверяем заранее: обе стороны интеграции должны согласованно перейти на новый ключ без потери событий. При компрометации старое значение отзывается, а связанные операции анализируются за период возможного использования. Простая замена значения в настройках недостаточна, если старый ключ продолжает приниматься партнером.
Ключи шифрования отделяем от зашифрованных данных и ограничиваем доступ к операциям расшифрования. Резервное восстановление проверяем вместе с доступностью необходимых ключей: сохраненная копия бесполезна, если ее нельзя расшифровать. В логах и диагностике маскируем секретные поля. Дополнительно проверяем процесс выдачи доступа инженерам, чтобы удобство отладки не превращалось в постоянное чтение рабочих секретов.
Журнал аудита (Audit Trail)
Журнал аудита позволяет восстановить, кто, когда и на каком основании выполнил значимое действие. Регистрируем изменения ролей, просмотр чувствительных данных, выгрузки, финансовые корректировки, настройку платежных маршрутов и использование аварийного доступа. Запись связываем с пользователем или сервисом, объектом, результатом операции и идентификатором запроса. Для изменения сохраняем безопасное представление предыдущего и нового состояния.

Аудит отличается от отладочных сообщений: его структура должна быть стабильной и пригодной для расследования. Время синхронизируем между системами, а связанные события объединяем сквозными идентификаторами. Это помогает сопоставить действие сотрудника, решение сервиса и вызов партнера без догадок по близким временным меткам. Причины отказов также важны для обнаружения попыток выхода за пределы полномочий.
Защита самого журнала
Отправляем записи в отдельное хранилище с ограничением изменения и удаления. Для нужного уровня надежности используем неизменяемое хранение и контроль целостности; обычная таблица в той же базе не гарантирует защиту от администратора. Доступ к журналу также регистрируем. Сроки хранения и процедуры удаления определяем по требованиям проекта, не сохраняя данные бессрочно по умолчанию.
Не записываем пароли, полные токены, коды подтверждения и избыточные платежные данные. При недоступности приемника аудита предусматриваем защищенный буфер, сигнал дежурному и согласованное поведение критических операций. Потеря журналирования не должна оставаться незаметной. Подход к составу событий и исключению чувствительных значений описан в рекомендациях OWASP по журналированию.
Безопасный жизненный цикл разработки (SDLC)
Безопасность включаем в разработку до выпуска функций. На этапе требований описываем злоупотребления и критерии приемки: какие действия запрещены, какие события регистрируются и как система ведет себя при сбое. При проектировании проверяем границы доверия и изменения модели угроз. Для кошелька, авторизации и административных операций требуются отдельные сценарии проверки бизнес-логики.
Проверки кода и поставки
Изменения проходят ревью, автоматические проверки кода, анализ зависимостей и поиск случайно опубликованных секретов. Проверяем также инфраструктурные настройки и права процесса сборки. Система CI/CD не должна предоставлять рабочие ключи любому тестовому заданию. Артефакты связываем с конкретной версией исходного кода, чтобы понимать, что именно развернуто и как вернуть предыдущую проверенную версию.
Тестовую среду отделяем от рабочей и используем синтетические либо корректно обезличенные данные. Перед выпуском проверяем отрицательные сценарии доступа, обработку повторов и устойчивость к частичным отказам. Для существенных изменений предусматриваем специализированное тестирование на проникновение в согласованных границах. Его результаты переводим в задачи с ответственными и повторной проверкой исправлений.
Поддержка после релиза
Уязвимости оцениваем по доступности атакуемого компонента и последствиям, а не только по числу в отчете сканера. Для обновлений задаем сроки, контролируем совместимость и готовим откат. Поэтапное включение функций позволяет увидеть отклонения до распространения на весь трафик. Если исправление временно невозможно, документируем ограничивающую меру и дату пересмотра, не считая проблему автоматически закрытой.
После каждого существенного инцидента добавляем проверку, которая обнаружит повторение причины. Так накопленный опыт превращается в воспроизводимый процесс, а безопасность меньше зависит от памяти отдельных разработчиков.
Мониторинг и реагирование на инциденты
Мониторинг объединяет технические и бизнес-сигналы: рост неуспешных входов, необычные выгрузки, выдачу привилегий, ошибки подписи webhook, расхождения учета и увеличение задержек. Для каждого сигнала определяем серьезность, владельца и действие. Уведомление без ответственного и понятного сценария разбора быстро становится шумом. Отдельно отслеживаем работоспособность самой доставки событий и оповещений.
Порядок действий команды
План реагирования описывает подтверждение инцидента, локализацию, сохранение доказательств, устранение причины и восстановление. Для захвата аккаунта это может быть отзыв сессий и приостановка рискованной выплаты; для утечки ключа — отключение конкретного доступа и согласованная ротация. Ограничения выбираем по масштабу проблемы, сохраняя историю уже принятых операций и возможность последующего разбирательства.
Заранее назначаем руководителя инцидента, технических исполнителей и ответственных за коммуникацию. Фиксируем контакты провайдеров и порядок привлечения поддержки. Решение о внешних уведомлениях принимается с учетом установленных обязанностей и подтвержденных обстоятельств. Внутри команды ведем единую временную линию: наблюдения, действия, основания решений и изменение состояния системы.
Восстановление и учения
Согласуем допустимую потерю данных и время восстановления для разных сервисов. Регулярно проверяем резервные копии восстановлением в изолированной среде, включая сверку финансовых событий. Возврат сервиса в работу требует проверки целостности, устранения точки входа и усиленного наблюдения. Само снижение нагрузки или исчезновение ошибок еще не означает завершения инцидента.
После разбора определяем первопричину, пропущенные сигналы и конкретные улучшения. Учения проверяют доступность контактов, права дежурных, инструкции и технические инструменты. Измеряем время обнаружения, локализации и восстановления, чтобы оценивать результат изменений по фактической способности команды реагировать.
Безопасность интеграций игровых провайдеров
Игровой провайдер передает события, влияющие на баланс, поэтому его интеграция является частью финансовой границы доверия. При подключении игровых провайдеров согласуем способы аутентификации, подписи, идентификаторы раундов и правила повторной доставки. Сам факт обращения с известного IP не подтверждает корректность суммы или принадлежность операции нужному игроку.
Входящее событие связываем с разрешенным провайдером, действительной игровой сессией, аккаунтом, валютой и раундом. Проверяем подпись по спецификации партнера и допустимость перехода состояния. Повторное событие возвращает согласованный результат без повторной проводки. Отмена и корректировка ссылаются на исходную операцию; события, пришедшие не по порядку, обрабатываются по заранее определенным правилам.
Изоляция и контроль изменений
Для каждого поставщика используем отдельные учетные данные, лимиты и наблюдение за ошибками. Сбой одного адаптера не должен исчерпывать ресурсы остальных интеграций. Ограничиваем исходящие соединения согласованными адресами и проверяем конфигурацию callback. Тестовые ключи и события не принимаются в рабочем контуре, даже если формат запроса совпадает.
В sandbox воспроизводим неверную подпись, неизвестный раунд, повтор, поздний выигрыш и разрыв соединения после обработки. После выпуска сопоставляем записи платформы с отчетностью партнера. Изменения протокола проходят повторную проверку: небольшое отличие правил отмены может повлиять на деньги сильнее, чем изменение формата каталога. Процедура отключения провайдера должна сохранять возможность завершить или разобрать уже начатые операции.
Безопасность платежных интеграций
Платежный контур связывает платформу, PSP и внешние расчетные системы. При проектировании платежных интеграций определяем, где вводятся реквизиты, какие данные проходят через приложение и кто подтверждает результат. По возможности используем размещенные у провайдера формы или токенизацию, сокращая объем чувствительных данных внутри платформы. Это не отменяет необходимости защищать собственную логику платежа и доступ к настройкам.
Подтверждение и повторная доставка
Перед зачислением проверяем серверное уведомление или результат запроса к PSP: подпись, получателя, внутренний идентификатор, сумму, валюту и статус. Параметры возврата в браузер не считаем достоверным подтверждением. Механизм защиты от повторного воспроизведения выбираем по протоколу провайдера, а идемпотентность обеспечиваем независимо от него. Подписанное уведомление также может быть доставлено несколько раз.
Выплата проходит проверку полномочий, доступного остатка и реквизитов, затем резервирование и отправку. Если ответ потерян, выясняем состояние исходной заявки до создания новой. Смена PSP при неопределенном результате не должна автоматически запускать вторую выплату. Все попытки связываем с единым бизнес-идентификатором, чтобы сверка показывала полную историю маршрута.
Настройки и эксплуатация
Рабочие ключи PSP ограничиваем необходимыми операциями, храним вне кода и регулярно проверяем возможность отзыва. Изменение получателя, webhook-адреса, лимитов или платежного маршрута требует привилегий и аудита. Доступ подрядчика к настройкам предоставляем на согласованный срок. Статусы и отчетность сверяем независимо от интерфейса кассы, чтобы обнаруживать пропущенные уведомления и расхождения.
Перед запуском проверяем успешные и неуспешные операции, отмены, повторы и восстановление после сбоя. В результате команда должна понимать не только как проходит платеж, но и как доказать его итог, остановить ошибочную обработку и безопасно возобновить работу.
Ответы на часто задаваемые вопросы
Чем безопасность платформы отличается от Anti-Fraud?
Безопасность охватывает код, инфраструктуру, доступ, данные, деньги и работу команды. Anti-Fraud решает более узкую задачу выявления злоупотреблений в пользовательском поведении и операциях. Эти направления обмениваются сигналами, но не заменяют друг друга: блокировка подозрительной активности не исправляет уязвимый API или избыточные права сотрудника.
С чего начинать защиту действующей iGaming-платформы?
С инвентаризации активов, доступов и критических потоков, затем — с модели угроз и проверки существующих контролей. Приоритет обычно получают доступ к деньгам, привилегированные аккаунты, внешние API и восстановление после сбоя. Конкретный порядок определяется найденными рисками, а не универсальным списком приобретаемых инструментов.
Достаточно ли установить WAF и двухфакторную аутентификацию?
Это полезные меры, но они закрывают только часть сценариев. Дополнительно нужны проверки прав на сервере, корректный финансовый учет, защита интеграций, управление секретами и наблюдение за событиями. Важно также проверять восстановление аккаунта и отзыв сессий, иначе альтернативный путь доступа может оказаться слабее основного входа.
Можно ли усилить защиту без полной переработки платформы?
Во многих случаях работы выполняются поэтапно: ревизия ролей, MFA для сотрудников, централизованный аудит, ротация ключей и улучшение мониторинга. Изменения финансовой модели или межсервисного доступа могут потребовать доработки архитектуры. После обследования разделяем быстрые меры и структурные изменения, определяя проверки и порядок внедрения для каждого этапа.
Как проверить, что повторный запрос не спишет деньги дважды?
Нужно отправить повторные и параллельные запросы в тестовой среде, включая потерю ответа после успешной обработки. Проверяют итоговые проводки, резерв и баланс, а не только код ответа. Отдельно воспроизводят повтор после перезапуска сервиса, чтобы убедиться, что защита не зависит исключительно от временного кэша.
Как часто пересматривать доступ сотрудников?
Плановую периодичность задают по риску и внутренним процессам. Дополнительная ревизия нужна при смене роли, завершении договора, увольнении или инциденте. Для временных привилегий лучше заранее устанавливать автоматическое истечение срока. Критический доступ проверяют вместе с активными сессиями и техническими ключами, а не только записью в каталоге пользователей.
Какие результаты должны остаться после работ по безопасности?
Актуальная модель угроз, матрица доступа, согласованные настройки защиты, результаты проверок и перечень остаточных рисков. Для эксплуатации нужны инструкции реагирования, схема мониторинга, правила работы с секретами и подтвержденный порядок восстановления. Состав документов и технических изменений фиксируется в объеме проекта; наличие документа само по себе не доказывает работоспособность контроля.
Можно ли гарантировать полное отсутствие инцидентов?
Нет. Риски меняются вместе с кодом, интеграциями и способами атак. Практическая задача — уменьшать вероятность и масштаб ущерба, быстро обнаруживать отклонения и восстанавливать работу с проверкой целостности данных. Поэтому защита требует сопровождения, регулярных проверок и обновления процедур после изменений платформы.
Чтобы определить приоритеты защиты вашей платформы, обсудите проект с Casino Game. Для начала достаточно описания архитектуры, текущих интеграций и критических процессов; передавать рабочие пароли или ключи через форму не нужно.