Casino Game разрабатывает Player Account Management для iGaming-платформ: регистрацию, управление профилями и сессиями, статусы KYC, ограничения, связь с кошельком и журнал аудита. Проектируем PAM как операционное ядро аккаунта, к которому обращаются игровой сервер, платежные сервисы, поддержка и другие компоненты. Состав решения определяем по архитектуре платформы, целевым рынкам и процессам оператора.
Главная задача PAM — дать согласованный ответ на практические вопросы: кто этот игрок, подтверждены ли его данные, какие действия ему доступны сейчас и какие ограничения необходимо применить. От этих ответов зависят запуск игры, прием депозита, обработка выплаты и работа сотрудников с учетной записью.
Что такое PAM в iGaming
PAM, или Player Account Management, — система управления учетными записями игроков. Она объединяет идентификаторы, профиль, состояние аккаунта, статус проверки личности, активные сессии, примененные лимиты и флаги самоисключения. Для подключенных сервисов PAM выступает единым источником истины о техническом и финансовом статусе игрока. Это предотвращает ситуацию, когда поддержка видит заблокированный аккаунт, а игровой сервис продолжает разрешать новые ставки.
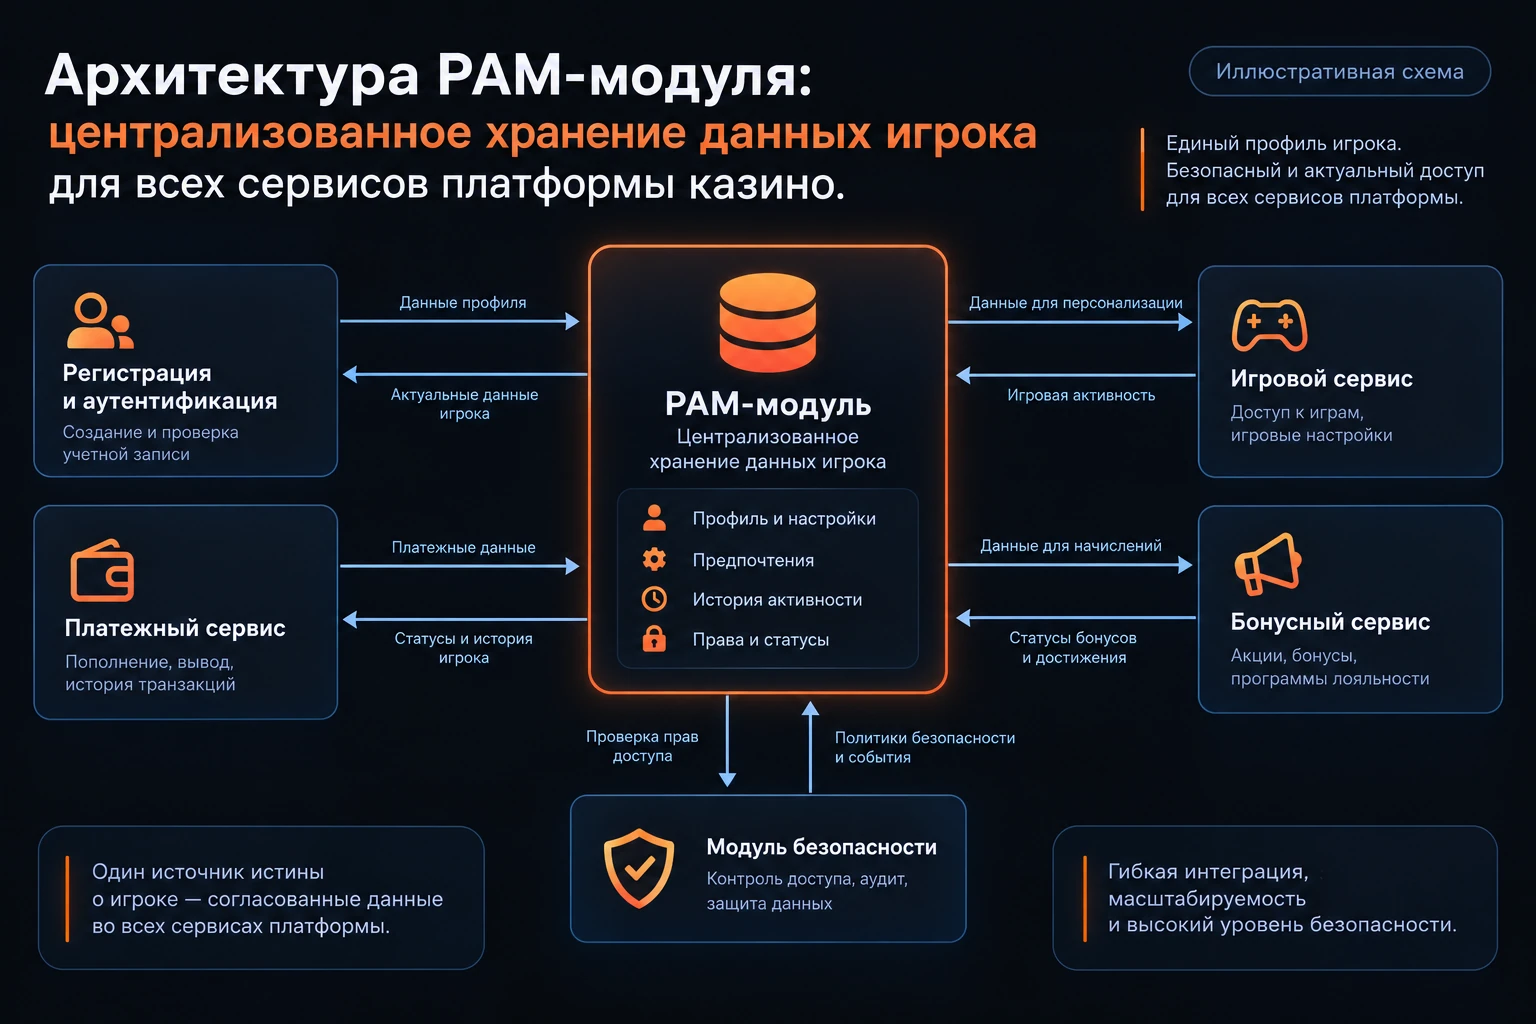
Финансовые данные требуют отдельного разграничения ответственности. PAM предоставляет согласованное представление текущего баланса и доступности операций, а первичный учет денежных движений ведется в wallet и ledger — журнале проводок. Если кошелек выделен в отдельный сервис, PAM не должен создавать конкурирующий учет. Доступная сумма подтверждается финансовым контуром в момент операции, а не берется из устаревшей копии профиля.
CRM использует данные аккаунта для стратегического взаимодействия: сегментации аудитории, триггерных рассылок, начисления бонусов и реализации стратегий удержания. PAM отвечает за выполнение операционных правил. Кампания CRM не может самостоятельно снять самоисключение, повысить лимит или изменить результат KYC. Начисление бонуса проходит через предусмотренный бонусный и финансовый контур с проверкой действующих ограничений.
При разработке фиксируем владельца каждого поля и правила обмена событиями. Для статусов определяем допустимые переходы, для баланса — источник подтверждения, для ограничений — область действия и приоритет. Такая модель дает командам общую основу для интеграций и позволяет объяснить, почему конкретное действие было разрешено или отклонено.
Регистрация игроков
Регистрация создает учетную запись с устойчивым идентификатором и исходным набором прав. Проектируем сценарии через электронную почту, телефон или согласованный внешний сервис идентификации. До реализации определяем обязательные поля, порядок подтверждения контактов, проверку возраста и условия доступа для каждого рынка. Пользовательский интерфейс собирает данные, а сервер самостоятельно проверяет их формат и допустимость.
Отдельно обрабатываем повторные запросы. Двойное нажатие кнопки, повторная отправка после потери связи или запоздалый ответ не должны создавать два аккаунта. Идемпотентность регистрации сочетаем с ограничениями уникальности и поиском возможных дублей. Совпадение контакта или другого признака запускает предусмотренный процесс проверки, а решение об объединении записей не принимается автоматически по одному слабому совпадению.
Подтверждение контакта и подтверждение личности имеют разные значения. Код из письма доказывает доступ к почтовому ящику, но сам по себе не означает завершение KYC. Храним эти состояния раздельно. Для кодов и ссылок задаем срок действия, число попыток и правила повторной отправки, а сообщения об ошибках проектируем так, чтобы не раскрывать лишние сведения о чужих аккаунтах.
В запись регистрации включаем источник, бренд, рынок, время и версии принятых условий. Согласие на маркетинговые сообщения отделяем от обязательных условий использования. Неполные регистрации получают собственное состояние и ограниченный доступ. При приемке проверяем конкурентное создание аккаунтов, просроченные коды, недоступность сервиса доставки и продолжение незавершенного сценария без потери уже подтвержденных данных.
Аутентификация и управление сессиями
Аутентификация устанавливает, кто обращается к платформе, а авторизация определяет доступные ему действия. Реализуем вход, выход, восстановление доступа и дополнительное подтверждение чувствительных операций. Пароли храним только в виде стойких хешей с индивидуальной солью. Для сотрудников административного контура и выбранных сценариев игрока предусматриваем многофакторную аутентификацию, управление доверенными устройствами и отзыв доступа.
Сессия сайта и игровая сессия провайдера — разные сущности. PAM связывает их с аккаунтом, устройством, временем создания и текущим статусом. Задаем сроки бездействия, абсолютную продолжительность, ротацию токенов и правила одновременного входа. Игроку можно предоставить список активных устройств и завершение выбранных сессий, а поддержке — ограниченные инструменты отзыва без доступа к секретам.
Изменение пароля, блокировка или самоисключение должны влиять на действующий доступ, а не только на следующую авторизацию. Перед критическими действиями сервис проверяет актуальные ограничения. Для игровых интеграций определяем, как остановить новые запуски и ставки, сохранив корректное завершение уже принятых операций. Простого удаления cookie в браузере недостаточно для прекращения серверной сессии.
Защиту входа строим на ограничении частоты попыток, наблюдении за аномалиями и дополнительной проверке при повышенном риске. Восстановление доступа рассматриваем как отдельный чувствительный процесс: смена контакта не должна обходить подтверждение личности. Тестируем кражу и повторное использование отозванного токена, конкурентное обновление сессии и отказ сервиса проверки статусов, заранее определяя допустимое поведение платформы.
Профиль игрока
Профиль объединяет сведения, необходимые для обслуживания аккаунта: персональные данные, контакты, язык интерфейса, страну, принадлежность к бренду, подтверждения и ссылки на связанные записи. Поля делим по назначению и уровню доверия. Данные, введенные игроком, результаты проверки внешним провайдером и служебные решения сотрудника сохраняются с указанием источника, времени и истории изменения.
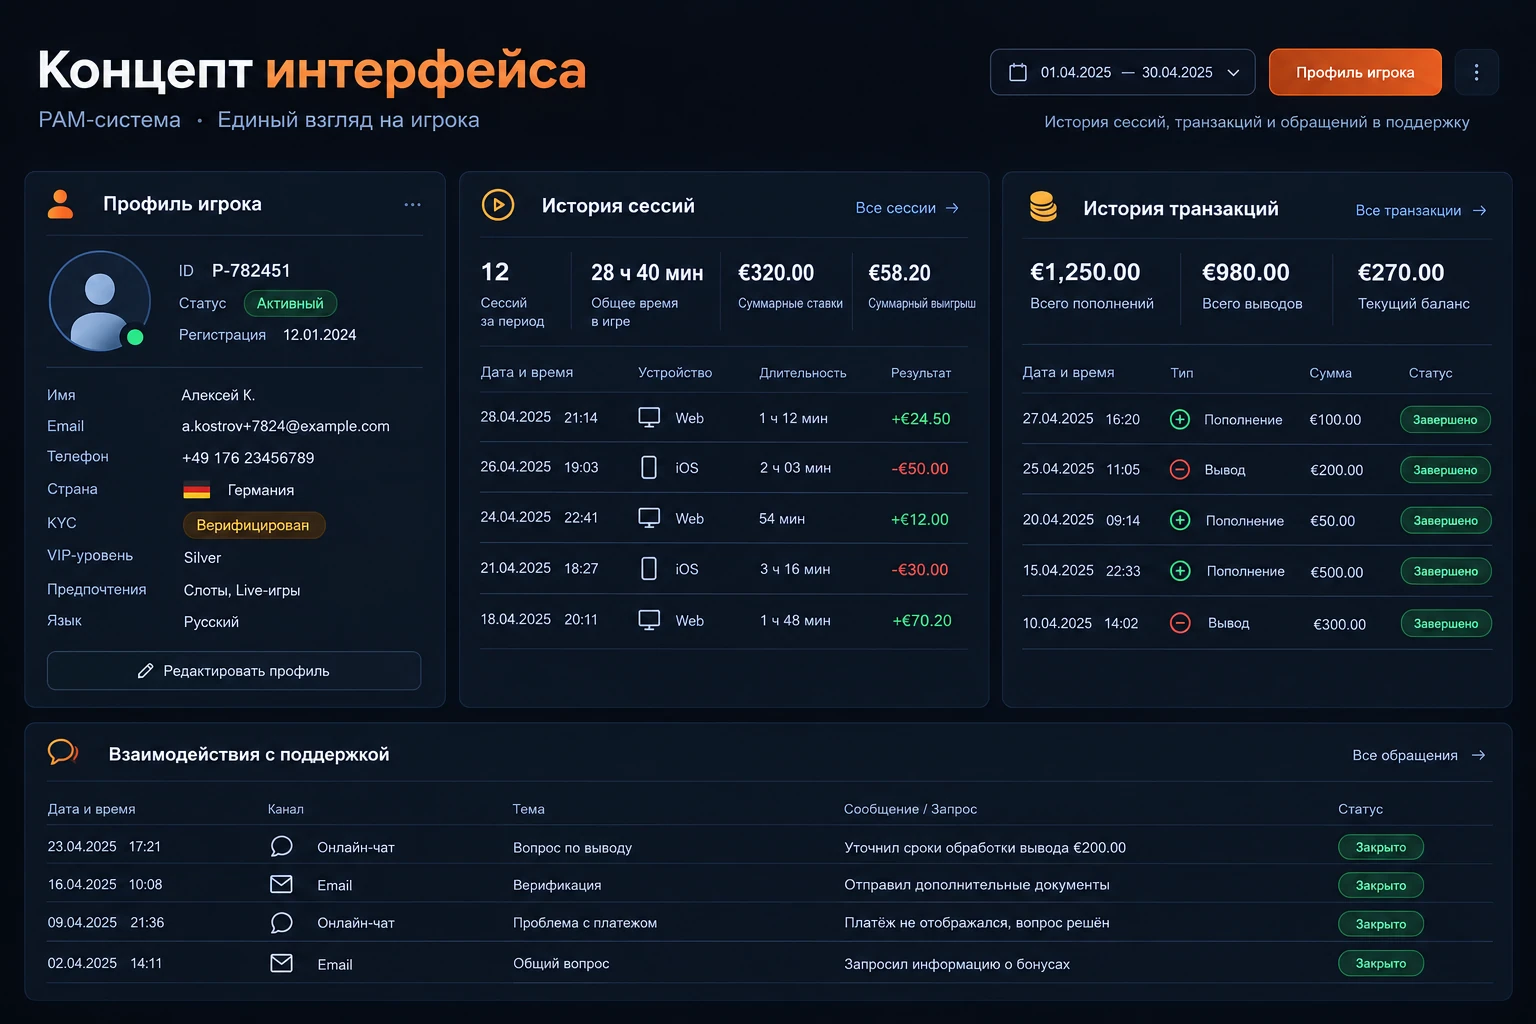
Для каждого атрибута определяем, кто вправе его читать и редактировать. Игрок может менять часть настроек самостоятельно, а исправление подтвержденного имени, даты рождения или страны проходит отдельный сценарий. При значимом изменении PAM может запустить повторную проверку и временно ограничить связанные операции. Старое значение остается доступным уполномоченным сотрудникам в истории, если это предусмотрено политикой хранения.
Рабочая карточка поддержки показывает текущий баланс из финансового контура, состояние KYC, активные ограничения, сессии и последние обращения. Чувствительные сведения маскируем в зависимости от роли. Сотруднику не требуется полный документ для ответа о статусе проверки; доступ к документам предоставляется отдельным правом и фиксируется в аудите. Комментарии поддержки не заменяют структурированные поля, на которых основаны автоматические решения.
Предусматриваем защиту от потери изменений при одновременной работе игрока и оператора. Версия записи помогает обнаружить конфликт вместо незаметной перезаписи. Для связанных сервисов публикуем только необходимые атрибуты, а не весь профиль. Это упрощает сопровождение интеграций и позволяет изменять внутреннюю структуру карточки без одновременной переработки всех потребителей данных.
Управление жизненным циклом игрока
Жизненный цикл описывает переходы учетной записи от регистрации до закрытия. В модели могут присутствовать неподтвержденный, активный, ограниченный, временно заблокированный и закрытый аккаунт. При этом статус KYC, самоисключение и финансовые ограничения лучше хранить как отдельные измерения: один общий флаг не объясняет все причины недоступности. Итоговые права вычисляются с учетом действующих правил и их приоритетов.
Для каждого перехода задаем инициатора, основание, обязательные проверки и последствия. Например, временная блокировка по запросу службы безопасности останавливает новые игровые действия и отзывает доступ согласно политике проекта. Она не должна удалять историю проводок или автоматически отменять расчеты по уже принятым операциям. Сотрудник видит причину и допустимые следующие шаги, а игрок получает понятное сообщение.
Закрытие аккаунта требует согласованной обработки остатка, незавершенных выплат, игровых раундов и обращений. Отдельно определяем возможность восстановления, полномочия на него и ограничения, которые сохраняются после повторного открытия. Закрытие записи не равнозначно немедленному удалению всех данных: сроки и основания хранения задаются оператором для конкретного рынка и реализуются техническими политиками.
Все изменения сопровождаем событиями для зависимых систем и журналом решений. Повторное или запоздалое событие не должно возвращать аккаунт в предыдущий статус. В рамках разработки Player Account Management описываем таблицу переходов и проверяем спорные сочетания: закрытый профиль с ожидающей выплатой, завершенный KYC при самоисключении и повторное открытие после административной блокировки.
KYC в PAM
PAM связывает проверку личности с конкретным аккаунтом и превращает ее результат в операционные разрешения. Документы и проверки могут обрабатываться отдельным KYC-сервисом, а PAM хранит идентификатор заявки, актуальное состояние, дату решения, основание и ссылку на доказательства. Проектируем модель так, чтобы получение файла, завершение автоматической проверки и окончательное одобрение не считались одним событием.
Типовой процесс включает ожидание данных, рассмотрение, запрос дополнительных сведений, подтверждение и отказ. Конкретные состояния согласуем с процедурами оператора и API поставщика. Результат внешней проверки не всегда автоматически завершает внутреннее рассмотрение. Для ручного решения задаем полномочия, обязательный комментарий и условия повторного контроля, сохраняя исходный ответ провайдера отдельно от решения сотрудника.
Правила определяют, какие действия доступны до и после проверки, когда требуется ее обновление и что делать при изменении данных. Эти параметры зависят от рынка и согласованных требований; универсальный набор порогов в программный код не закладываем. При недоступности провайдера заявка остается в известном состоянии, а платформа не выдает успешную проверку только потому, что истекло время ожидания.
Интеграция обрабатывает повторные уведомления, поздние ответы и несколько последовательных заявок одного игрока. Проверяем принадлежность результата нужной версии профиля, чтобы старое одобрение не перезаписало новую проверку. Подробнее о связанных процессах — в разделе KYC/AML для iGaming. В PAM результат используется для контроля доступа, а не для маркетинговой оценки ценности игрока.
Ответственная игра (Responsible Gaming) в PAM
PAM хранит примененные ограничения и обеспечивает их исполнение во всех связанных каналах. В модель включаем лимиты депозитов, потерь, ставок или времени, периоды охлаждения и самоисключение в согласованном объеме. Для каждого ограничения нужны тип, значение, период расчета, момент вступления в силу, область действия и источник. Применимость правил и порядок изменения определяются требованиями конкретного проекта и рынка.
Проверка лимита выполняется на сервере в точке принятия операции. При двух одновременных запросах недостаточно дважды прочитать один и тот же свободный остаток лимита: необходим согласованный механизм резервирования и учета. Отмены, возвраты и завершение игровых раундов обрабатываются по явно описанным правилам. Время, часовой пояс и границы расчетного периода фиксируются, чтобы разные сервисы не считали ограничение по-разному.
Самоисключение имеет приоритет над маркетинговыми признаками и коммерческими сценариями. После его применения прекращаются запрещенные действия, обновляются сессии и передается сигнал зависимым системам, включая CRM. Недоставка маркетингового события не должна позволять новую игру: игровой контур проверяет действующий запрет независимо. Для изменения или завершения ограничения используем утвержденную процедуру, а не произвольный переключатель администратора.
В интерфейсе игрок видит действующие значения, даты и доступные действия. Поддержка получает историю и причину отказа без возможности незаметно обойти правило. Детальный состав функций описан на странице ответственной игры. Приемка включает конкурентные операции, смену устройства, повторный вход, задержку событий и попытку запуска игры через другой подключенный канал.
PAM и кошельки
PAM и wallet работают совместно, но решают разные задачи. PAM определяет идентичность игрока и допустимость действия по состоянию аккаунта. Кошелек управляет доступными и зарезервированными средствами, а ledger фиксирует финансовый результат операциями учета. Для карточки игрока PAM получает актуальное представление баланса; самостоятельное редактирование суммы в профиле не используется как способ исправления финансовых расхождений.
При депозите, ставке или выплате связываем идентификатор игрока, валюту, бренд и уникальный идентификатор операции. Учитываем отдельные денежные и бонусные остатки, если это предусмотрено моделью продукта. Денежные значения передаем в согласованном точном формате. Конвертация валют, доступность бонусных средств и резервирование выплаты описываются самостоятельными правилами, чтобы отображаемый баланс не вводил игрока или поддержку в заблуждение.
Распределенная операция может завершиться после тайм-аута вызывающего сервиса. Поэтому повторный запрос должен получать прежний результат либо продолжать уточнение, сохраняя единственный финансовый эффект. Блокировка аккаунта во время обработки требует проверки сценария: запрещаем новые недопустимые действия, но сохраняем обработку подтвержденных расчетов и возвратов. Универсальное отклонение всех входящих сообщений способно нарушить учет.
Интеграцию проектируем вместе с платежной инфраструктурой: определяем момент проверки ограничений, подтверждения зачисления и обновления представления баланса. Для расхождений предусматриваем сверку и очередь разбора. В журнале сохраняем связь решения PAM с финансовой операцией, чтобы команда могла восстановить последовательность событий без ручного сопоставления несвязанных записей.
Сегментация игроков
В PAM сегментация прежде всего помогает применять операционные правила. Группы формируются по бренду, рынку, состоянию аккаунта, уровню проверки, валюте кошелька или действующим ограничениям. Например, служба поддержки может открыть очередь игроков с запросом дополнительных документов, а платежный сервис — определить применимую политику допуска. Такие признаки описывают обслуживание аккаунта и не подменяют маркетинговые стратегии.
CRM получает разрешенные атрибуты и события для собственной сегментации, триггерных рассылок, бонусных кампаний и retention-сценариев. Аналитические витрины могут объединять их с историей активности. PAM остается владельцем операционных статусов: признак VIP или участие в кампании не предоставляют исключения из KYC, лимитов и самоисключения. Маркетинговое согласие передается отдельным полем с актуальным состоянием.
Для вычисляемых групп фиксируем правила включения, частоту обновления и версию определения. Если сегмент влияет на право совершить операцию, проверяем исходные актуальные данные, а не только последнюю выгрузку. Допустимую задержку маркетинговой аналитики нельзя автоматически переносить на контроль доступа. Для событий удаления или изменения признака предусматриваем такой же надежный обмен, как для первоначального добавления.
В административном интерфейсе показываем основание принадлежности к группе и время расчета. Ручные метки отделяем от системных признаков и ограничиваем правами. Это помогает избежать скрытых правил, когда случайно добавленный тег меняет доступность выплат или игр. Состав передаваемых CRM данных минимизируем до конкретного сценария, сохраняя возможность отследить источник каждого значимого атрибута.
Мультибрендовый PAM
Мультибрендовая архитектура позволяет обслуживать несколько брендов на общей технологической базе. Сначала определяем модель идентичности: отдельные аккаунты для каждого бренда либо общий идентификатор человека с изолированными учетными записями. Выбор влияет на вход, поддержку, проверки, кошельки и область ограничений. Общая база данных сама по себе не означает, что сотрудник одного бренда вправе видеть сведения другого.
В каждом запросе и событии передаем контекст бренда, а сервер проверяет принадлежность объекта этому контексту. Разделяем настройки регистрации, роли сотрудников, шаблоны уведомлений и интеграционные ключи. Изоляцию проверяем на уровне API, поиска, выгрузок и фоновых задач. Фильтра в интерфейсе недостаточно: подстановка чужого идентификатора не должна открывать профиль или финансовую историю соседнего бренда.
Отдельно согласуем общие и локальные ограничения. Если правила проекта требуют распространения самоисключения на несколько брендов, PAM должен обеспечить такую область действия и надежное сопоставление аккаунтов. При этом нельзя произвольно объединять балансы или документы между юридически и операционно раздельными контурами. Каждый вид обмена получает явно определенное основание, состав данных и ответственного владельца.
Новый бренд подключается через проверяемую конфигурацию и подготовленный набор интеграций. Перед запуском тестируем регистрацию, права поддержки, финансовую изоляцию, события CRM и применение общих запретов. Общие обновления выпускаем с учетом совместимости: ошибка настройки одного бренда не должна менять правила остальных. Для эксплуатации предусматриваем метрики и журналы с обязательным указанием бренда.
PAM для нескольких рынков
Выход на несколько рынков требует больше, чем перевод интерфейса. Отличаться могут набор регистрационных данных, процессы проверки, доступные валюты, правила лимитов, согласия, сроки хранения и требования к отчетности. Эти условия формализуем с командой оператора до разработки. PAM реализует согласованную модель, а применимость требований и готовность к запуску оцениваются отдельно для каждой территории.
Рыночные правила оформляем как версии конфигурации с датами действия. Сохраняем, какая версия применялась при регистрации и принятии значимого решения. Это помогает разбирать исторические случаи после обновления политики. Изменение настроек проходит проверку и контролируемый выпуск; сотрудник не должен случайно распространить локальное правило на все аккаунты платформы.
Различаем заявленную страну проживания, подтвержденные сведения профиля и текущее местоположение сессии. Эти признаки используются по своим правилам и не заменяют друг друга. Смена языка интерфейса не меняет рынок обслуживания, а изменение страны может потребовать повторной проверки и пересмотра доступных функций. Переезд игрока описываем отдельным процессом с сохранением истории и незавершенных операций.
Для интеграций задаем единые форматы дат, телефонных номеров и денежных значений, сохраняя удобное локальное отображение. Проверяем границы часовых поясов и расчетных периодов, доступность провайдеров и отказ регионального сервиса. Общая платформа получает повторно используемое ядро, а отличия рынков остаются явными и проверяемыми, вместо того чтобы скрываться в разрозненных условиях программного кода.
PAM API
PAM API связывает учетную запись с сайтом, мобильным приложением, игровым сервером, кошельком, KYC, CRM и бэк-офисом. Определяем контракты регистрации, чтения профиля, управления сессиями, проверки доступности операций и изменения статусов. Публичные методы игрока отделяем от служебных и административных. Каждый потребитель получает ограниченный набор полномочий, а не общий ключ с доступом ко всем функциям.
В контрактах фиксируем идентификаторы, обязательные поля, версии, коды ошибок и правила повторной отправки. Команды изменения состояния требуют защиты от повторного эффекта и конкурентных обновлений. Ответ должен позволять отличить окончательный отказ от временной недоступности и ожидания результата. Клиентский интерфейс не принимает окончательное решение о правах игрока на основании ранее загруженного профиля.
События сообщают о подтверждении контакта, завершении проверки, изменении ограничения или закрытии аккаунта. Предусматриваем повторную доставку, контроль порядка внутри одной учетной записи и обработку отложенных сообщений. Потребитель сверяет версию состояния и не применяет устаревшее обновление поверх нового. Для важных изменений используем надежную связь сохранения данных с последующей публикацией события.
Разработку сопровождаем документацией, тестовой средой и примерами успешных и ошибочных сценариев. Ограничения частоты запросов согласуем с нагрузкой и критичностью функций. Метрики показывают задержки, отказы и отставание доставки событий, а идентификатор корреляции связывает запросы между сервисами. Перед выпуском проверяем совместимость с существующими клиентами и порядок постепенного перехода на новую версию API.
Безопасность PAM
PAM обрабатывает персональные сведения и управляет доступом к финансовым действиям, поэтому защита закладывается в архитектуру. Разделяем права игрока, поддержки, службы проверки, финансовой команды и администраторов. Проверяем не только доступ к методу API, но и право работать с конкретным аккаунтом, брендом и полем. Для особо чувствительных решений предусматриваем дополнительное подтверждение и согласование уполномоченным сотрудником.
Журнал аудита фиксирует инициатора, время, действие, объект, основание, результат и изменения значимых полей. Служебные действия через API также попадают в историю. Доступ к журналу ограничиваем, а записи защищаем от незаметного изменения; чтение чувствительных документов учитываем отдельно. Пароли, токены и полные копии документов не должны попадать в обычные технические логи вместе с диагностическими сообщениями.
Для передачи данных используем защищенные соединения, для хранения — необходимые механизмы шифрования и управления ключами. Секреты интеграций храним вне исходного кода и предусматриваем их ротацию. Резервные копии проверяем восстановлением, а целевые сроки восстановления и допустимую потерю данных согласуем с оператором. Наличие копии без проверки восстановления не подтверждает готовность к инциденту.
Подробнее об общем контуре — в разделе безопасности iGaming-платформы. Для PAM проверяем разграничение доступа, восстановление учетной записи, массовый перебор, подмену идентификаторов и злоупотребление административными функциями. Результатом становятся реализованные меры, наблюдаемые события и инструкции реагирования, а не обещание абсолютной защищенности или автоматического соответствия любым требованиям.
Разработка собственного PAM или готовое решение
Готовый PAM может сократить объем первоначальной разработки, если его модель аккаунтов, кошельков и ограничений соответствует продукту. До выбора проверяем реальные API, возможности расширения, доступ к данным, поддержку рынков и порядок обновлений. Демонстрации карточки игрока недостаточно: важно воспроизвести ваши сценарии регистрации, проверки, блокировки и завершения финансовых операций.
Собственная разработка дает контроль над моделью данных, интеграциями и последовательностью развития, но требует ресурсов на эксплуатацию, безопасность и сопровождение. Она оправдана, когда ограничения готового продукта затрагивают ключевые процессы или стоимость адаптаций становится существенной. Возможен промежуточный подход: сохранить часть существующего решения и постепенно выделять компоненты за согласованными интерфейсами.
Сравниваем варианты по совокупной стоимости владения: внедрению, лицензиям, интеграциям, инфраструктуре, поддержке и будущему переносу данных. Учитываем зависимость от поставщика, доступность тестовой среды, условия экспорта истории и возможность расследовать инциденты. Особенно внимательно проверяем, можно ли выгрузить ограничения, результаты проверок и связи с финансовыми операциями, а не только список имен и контактов.
Casino Game начинает проект с описания процессов, границ системы и критериев приемки. Затем формируем архитектуру, этапы реализации и план подключения сервисов. Срок и бюджет зависят от существующей платформы, количества брендов и рынков, интеграций и миграции. Результат согласуем предметно: работающие сценарии, документация, наблюдаемость, проверка отказов и передача решения команде сопровождения.
Миграция PAM
Миграция PAM переносит не только профили, но и операционный контекст: идентификаторы, статусы проверок, действующие ограничения, согласия, историю решений и связи с кошельками. Сначала составляем карту источников, проверяем качество данных и определяем соответствие полей. Неизвестные или противоречивые значения выделяем для разбора; их нельзя автоматически считать подтвержденными или безопасными для открытия полного доступа.
Отдельно планируем перенос учетных данных. Совместимость хешей паролей зависит от форматов и возможностей старой системы; при отсутствии безопасного способа используем управляемое восстановление доступа. Сессии обычно требуют самостоятельного решения об отзыве или переходе. Финансовые остатки и проводки сверяем в их собственном контуре, сохраняя устойчивую связь с новым идентификатором аккаунта.
Проводим пробный перенос на защищенной среде, сравниваем количество записей, обязательные поля и выборочные истории. Перед переключением определяем источник записи для каждого этапа и способ переноса изменений, накопленных после первоначальной выгрузки. Самоисключения, блокировки и лимиты проверяем в приоритетном порядке. Откат должен учитывать новые операции, иначе возврат старой базы восстановит устаревшие разрешения.
План миграции iGaming-платформы включает окно переключения, ответственных, критерии остановки и контроль после запуска. Проверяем вход, KYC, кошельки, активные запреты и доставку событий подключенным системам. Старый контур отключаем после подтверждения полноты переноса и определения порядка доступа к историческим данным. Возможность перехода без остановки оцениваем по реальной архитектуре проекта.
Ответы на часто задаваемые вопросы
Чем PAM отличается от CRM?
PAM управляет операционным состоянием аккаунта: профилем, KYC, сессиями, лимитами, самоисключением и связью с балансом. CRM использует разрешенные данные для сегментации аудитории, рассылок, бонусных кампаний и удержания. Маркетинговая система не должна обходить ограничения PAM или менять подтвержденные статусы без предусмотренного процесса.
Является ли кошелек частью PAM?
Он может входить в общую платформу или работать отдельным сервисом. Важно определить единственного владельца финансового учета. PAM связывает игрока с кошельком, предоставляет актуальный финансовый статус и контролирует разрешения, а изменение средств проходит через согласованные операции wallet и ledger.
Можно ли подключить PAM к существующей платформе?
Да, после анализа идентификаторов, API и текущих владельцев данных. Составляем карту интеграций, устраняем неоднозначность статусов и определяем порядок переключения. Поэтапное внедрение возможно, если на каждом этапе понятно, какая система принимает окончательное решение по аккаунту и как распространяются изменения.
Что происходит при недоступности KYC или кошелька?
Поведение зависит от операции и согласованной политики отказов. PAM сохраняет последнее известное состояние и явно отмечает отсутствие нового подтверждения. Действия, требующие актуальной проверки, приостанавливаются или отклоняются. Успешный KYC или финансовый результат не создаются автоматически из-за тайм-аута внешнего сервиса.
Можно ли обслуживать несколько брендов и рынков?
Да, если архитектура учитывает изоляцию данных, полномочия сотрудников, локальные правила и область общих ограничений. Единая технологическая база не требует общего баланса или бесконтрольного обмена профилями. Модель идентичности и допустимые связи согласуются до подключения новых брендов.
Какие данные нужны для оценки разработки?
Нужны описание платформы, брендов и рынков, сценарии регистрации и проверки, модель кошелька, перечень интеграций и требования к ограничениям. Для действующего продукта также изучаем структуру данных, объем аккаунтов, нагрузку и условия миграции. По этим сведениям определяем этапы и критерии приемки.
Что входит в результат разработки PAM?
Согласованные функции управления аккаунтами, интеграционные API, административные права, журнал аудита и средства наблюдения. Передаем документацию, сценарии проверки и инструкции эксплуатации. Миграция, поддержка и последующие изменения включаются в состав работ отдельно, с определенными границами ответственности и условиями сопровождения.